Esta página ainda não foi traduzida: mostrando a versão em inglês.
SSO & Auth
Última atualização: 16 de julho de 2026
A aba SSO & Auth, na seção Players, é onde você configura quais provedores de autenticação os Players podem usar para entrar no seu Project. Só provedores habilitados são aceitos — qualquer tentativa de login por um provedor desabilitado será rejeitada.
Para abrir: vá em Players → SSO & Auth na barra lateral do Project.
Visão geral
A página lista todos os provedores de autenticação disponíveis. Cada provedor mostra o status atual e, quando expandido, os campos de configuração.
O cabeçalho exibe quantos provedores estão habilitados do total disponível — por exemplo, 2 of 6 providers enabled.
Os provedores se dividem em duas categorias:
Provedores padrão exigem que você forneça credenciais do console de desenvolvedor do provedor. O PlayServ as usa para validar a autenticação no backend. Google, Facebook e Apple entram por OAuth 2.0; Epic entra por Epic Online Services; Steam entra por OpenID.
Provedores
Login com contas Google via OAuth 2.0.
Obtenha as credenciais no Google Cloud
Vá em console.cloud.google.com e abra ou crie um projeto. Navegue até APIs & Services → Credentials e crie um OAuth 2.0 Client ID com tipo de aplicação Web application.
Informe as credenciais no PlayServ
Copie o Client ID e o Client Secret para os campos correspondentes no PlayServ.
| Campo | Descrição |
|---|---|
| Client ID | Identificador de client OAuth 2.0 do console do Google Cloud |
| Client Secret | Segredo de client OAuth 2.0 do console do Google Cloud |
| Redirect URI | Gerado pelo PlayServ — somente leitura |
Adicione o Redirect URI no Google
Copie o Redirect URI exibido no PlayServ e adicione-o à lista de Authorised redirect URIs no seu app OAuth do Google Cloud, depois salve as mudanças lá.
Teste e habilite
Clique em Test connection para verificar se as credenciais são aceitas, e então ligue o provedor.
Login com contas Facebook e Meta.
Obtenha as credenciais no Meta for Developers
Vá em developers.facebook.com e abra ou crie um app. Em Settings → Basic, copie o App ID e o App Secret.
Informe as credenciais no PlayServ
Cole o App ID e o App Secret nos campos correspondentes.
| Campo | Descrição |
|---|---|
| App ID | ID numérico de 15 dígitos |
| App Secret | Hex de 32 caracteres |
| Redirect URI | Gerado pelo PlayServ — somente leitura |
Adicione o Redirect URI no Meta for Developers
Copie o Redirect URI exibido no PlayServ e adicione-o à lista de Valid OAuth Redirect URIs em Facebook Login → Settings, depois salve as mudanças lá.
Teste e habilite
Clique em Test connection para verificar, e então ligue o provedor.
Sign in with Apple. Exigido pela diretriz 4.8 da App Store para apps iOS que ofereçam qualquer login social de terceiros.
Atenção
Se o seu app iOS inclui qualquer login social de terceiros (Google, Facebook, etc.), o login Apple é obrigatório pelas App Store Review Guidelines 4.8. Omiti-lo resulta em rejeição.
Crie um Services ID no Apple Developer
Vá em developer.apple.com e abra o identificador do seu app. Habilite Sign in with Apple e crie um Services ID para o fluxo OAuth via web.
Gere uma chave privada
Em Keys, crie uma nova chave com Sign in with Apple habilitado. Baixe o arquivo de chave .p8 e anote o Key ID e o seu Team ID.
Informe as credenciais no PlayServ
Obtenha as credenciais em developer.apple.com → Certificates, Identifiers & Profiles e preencha todos os campos obrigatórios.
| Campo | Descrição |
|---|---|
| Services ID | Um "Services ID" registrado sob o seu App ID. Usado como o client_id do OAuth. |
| Team ID | Visível no canto superior direito do portal Apple Developer. |
| Key ID | Exibido quando você cria uma "Key" de Sign in with Apple no Apple Developer. |
| Private key (.p8 PEM) | Cole o conteúdo do arquivo .p8 que a Apple forneceu. ECDSA P-256. |
| Redirect URI | Gerado pelo PlayServ — somente leitura |
Adicione o Redirect URI no Apple Developer
Copie o Redirect URI exibido no PlayServ e adicione-o aos Return URLs do seu Services ID em Sign in with Apple → Configure, depois salve as mudanças lá.
Teste e habilite
Clique em Test connection para verificar, e então ligue o provedor.
Login com uma conta Epic Games.
Nota
Habilite este provedor apenas se você for publicar na Epic Games Store ou mirar em quem tem conta Epic. Ele vem listado como disabled por padrão.
Obtenha as credenciais no Epic Developer Portal
Vá em dev.epicgames.com e abra o seu produto. Em Product Settings → Clients, copie o Client ID e o Client Secret.
Informe as credenciais no PlayServ
Cole o Client ID, o Client Secret e o Deployment ID nos campos correspondentes.
| Campo | Descrição |
|---|---|
| Client ID | Credencial de client do EOS. Emitida em Product → Clients no portal de desenvolvedor da Epic. |
| Client Secret | Credencial de client do EOS. Emitida em Product → Clients no portal de desenvolvedor da Epic. |
| Deployment ID | O deployment do EOS contra o qual autenticar. Product ID e Sandbox ID são resolvidos a partir dele no servidor — não é preciso informá-los à parte. |
| Redirect URI | Gerado pelo PlayServ — somente leitura |
Adicione o Redirect URI no Epic Developer Portal
Copie o Redirect URI exibido no PlayServ e adicione-o aos Redirect URL(s) do client em Product Settings → Clients, depois salve as mudanças lá.
Habilite o provedor
Ligue o provedor. A Epic não exige uma etapa de teste de conexão.
Login com uma conta Steam. O Steam autentica por OpenID em vez de OAuth, então, no lugar de um redirect URI, você registra um Return URL junto ao Steam.
Obtenha uma Steam Web API Key
Vá em steamcommunity.com/dev e registre uma Steam Web API Key para a sua conta. Anote o App ID do seu jogo no Steamworks.
Informe as credenciais no PlayServ
Cole a Steam Web API Key e o Steam App ID nos campos correspondentes.
| Campo | Descrição |
|---|---|
| Steam Web API Key | Chave hex de 32 caracteres em maiúsculas, obtida em steamcommunity.com/dev |
| Steam App ID | App ID numérico do Steamworks (por exemplo 480) |
| Return URL | Gerado pelo PlayServ — somente leitura |
Adicione o Return URL no Steamworks
Copie o Return URL exibido no PlayServ e registre-o como o endpoint de retorno OpenID do seu app no Steamworks, depois salve as mudanças.
Teste e habilite
Clique em Test connection para verificar se a chave e o App ID são aceitos, e então ligue o provedor.
Testando uma conexão
Cada provedor padrão tem um botão Test connection que aparece quando a linha do provedor é expandida. Use-o depois de informar as credenciais, para verificar se o PlayServ consegue alcançar o provedor antes de habilitá-lo.
Dica
Teste a conexão antes de habilitar o provedor. Um provedor mal configurado que esteja habilitado vai rejeitar silenciosamente todas as tentativas de login por aquele método.
Teste ponta a ponta com as Test Tools
O PlayServ inclui uma página Test Tools embutida, que deixa você rodar um fluxo completo de autenticação contra o seu backend real sem escrever código nenhum.
Abra-a pelo botão Test sign-in, no canto superior direito do cabeçalho Player authentication da página SSO & Auth, ou vá direto para dashboard.playserv.com/test-tools.
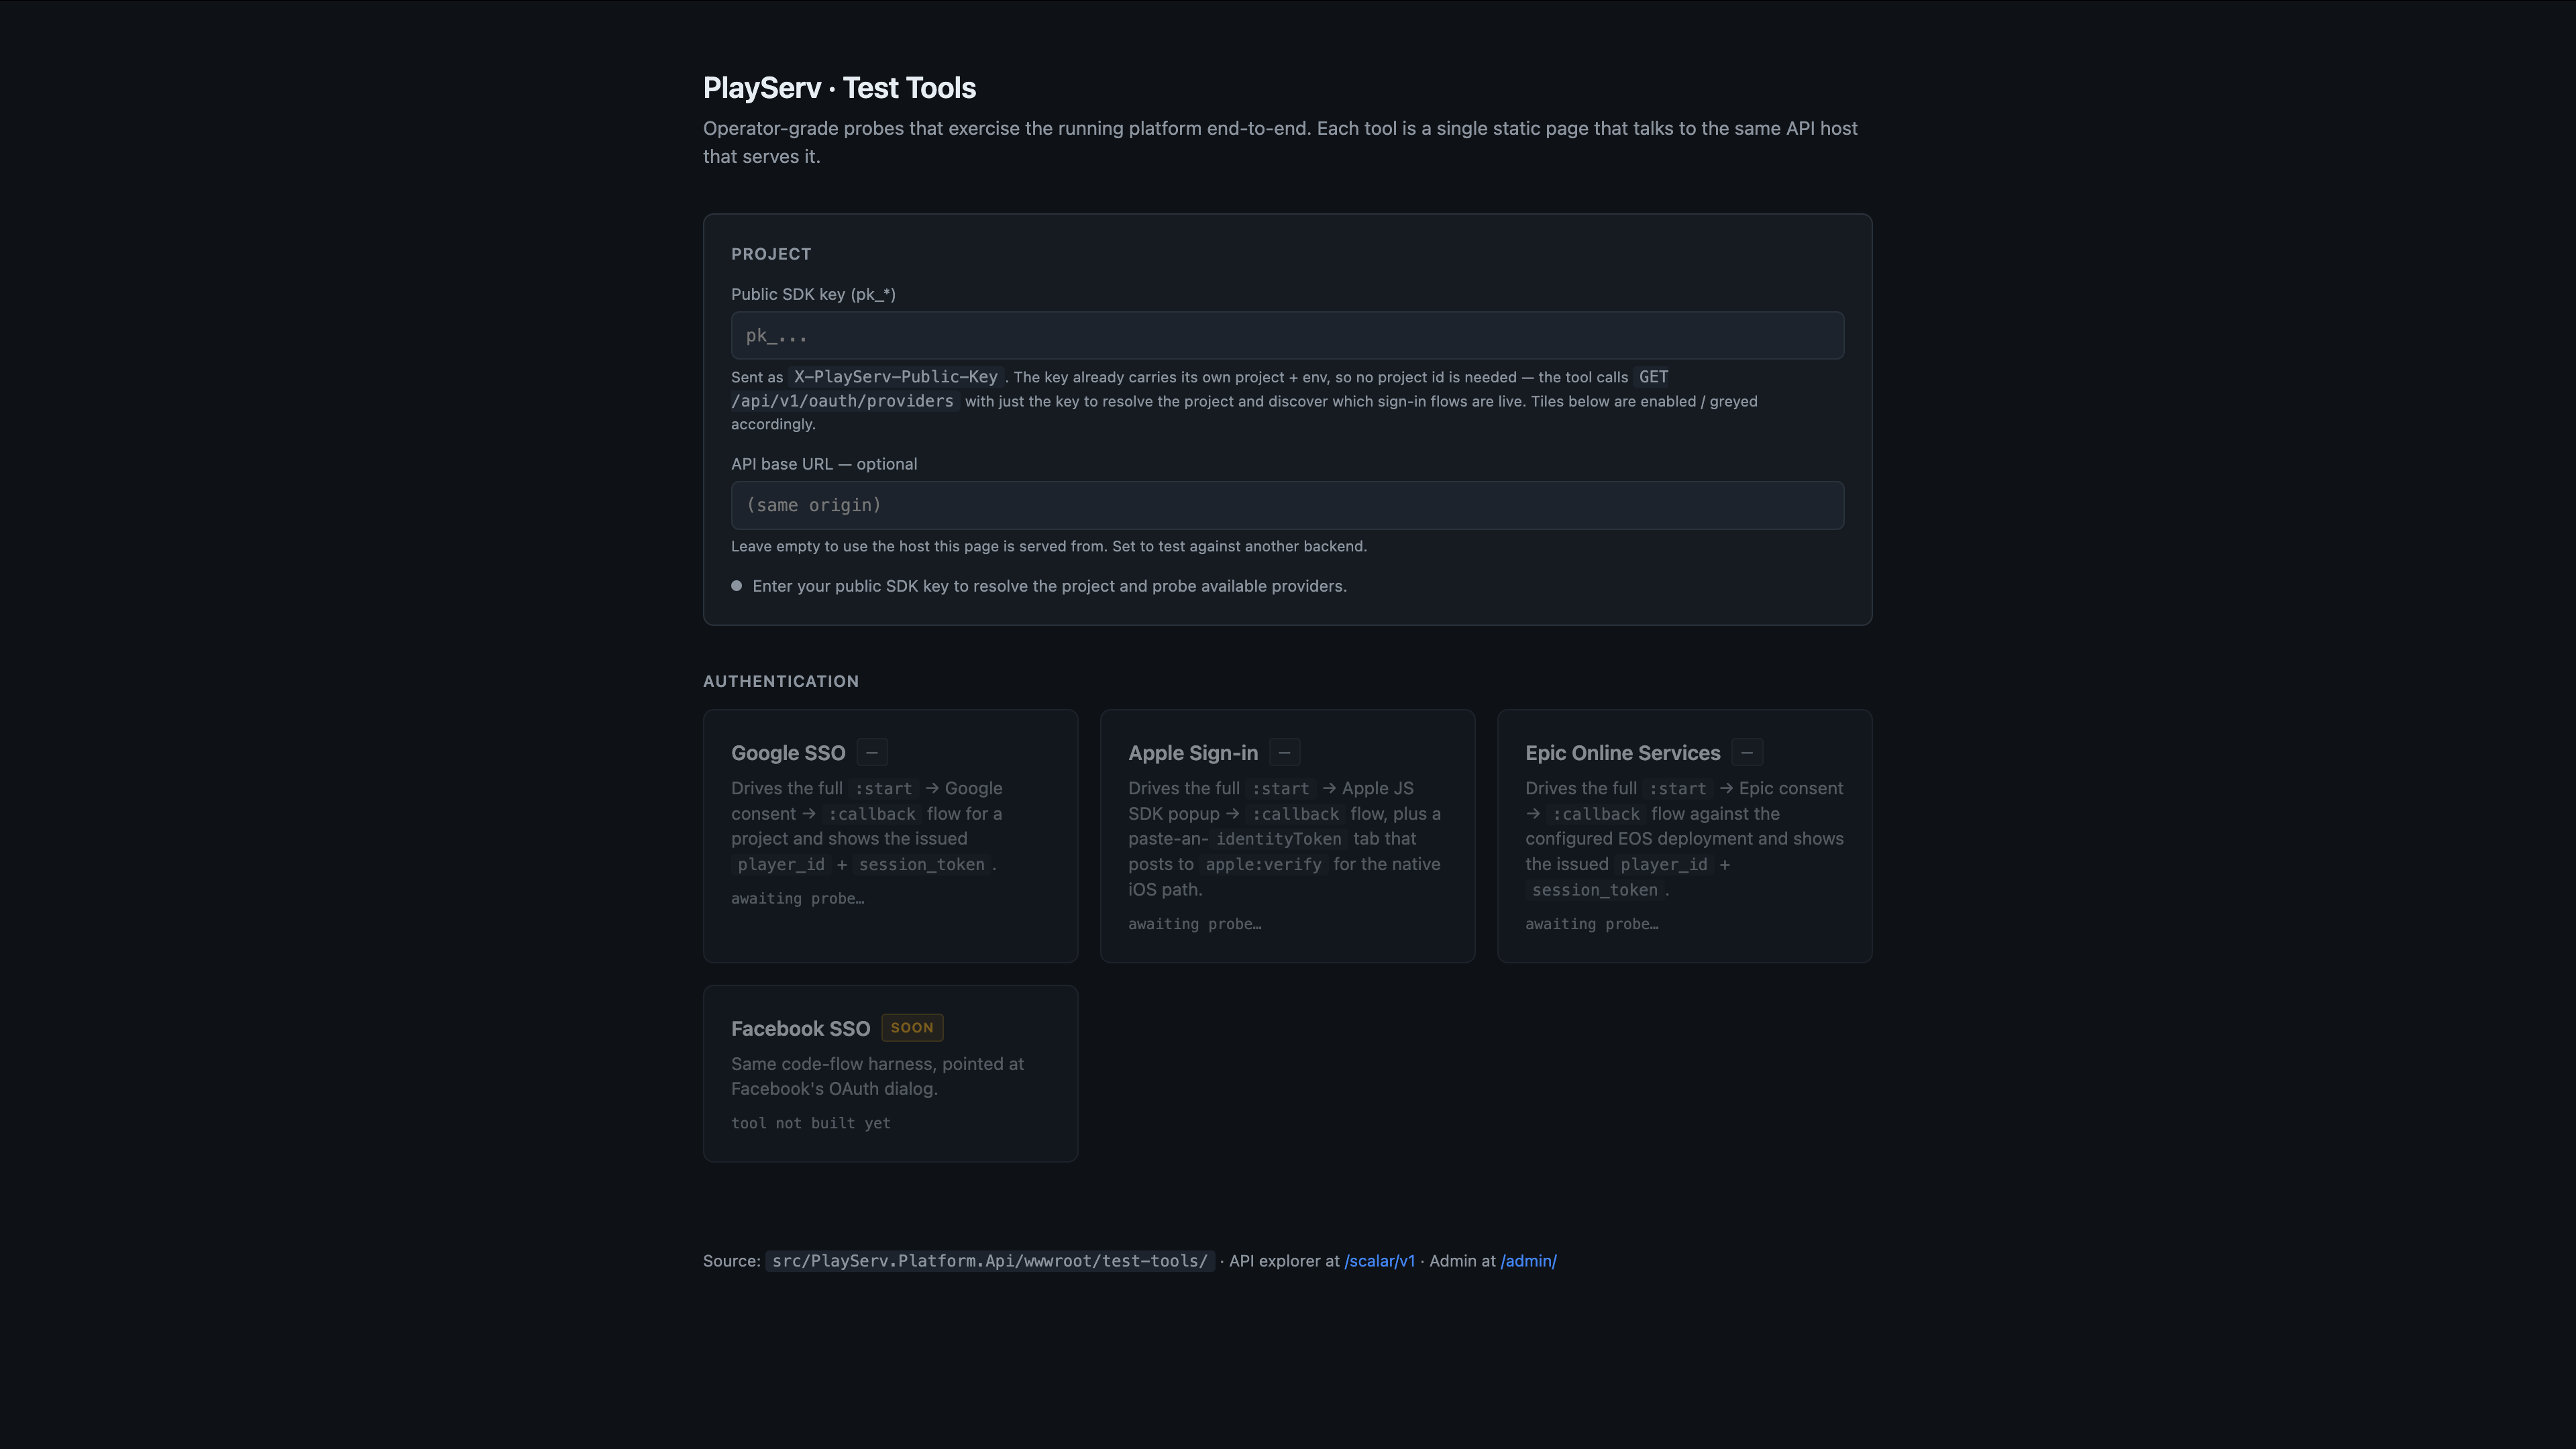
Obtenha a sua Public SDK key
Você precisa de uma Public SDK key (pk_...) para usar as Test Tools. Essa key é exibida uma única vez — no momento em que é criada no dashboard do PlayServ.
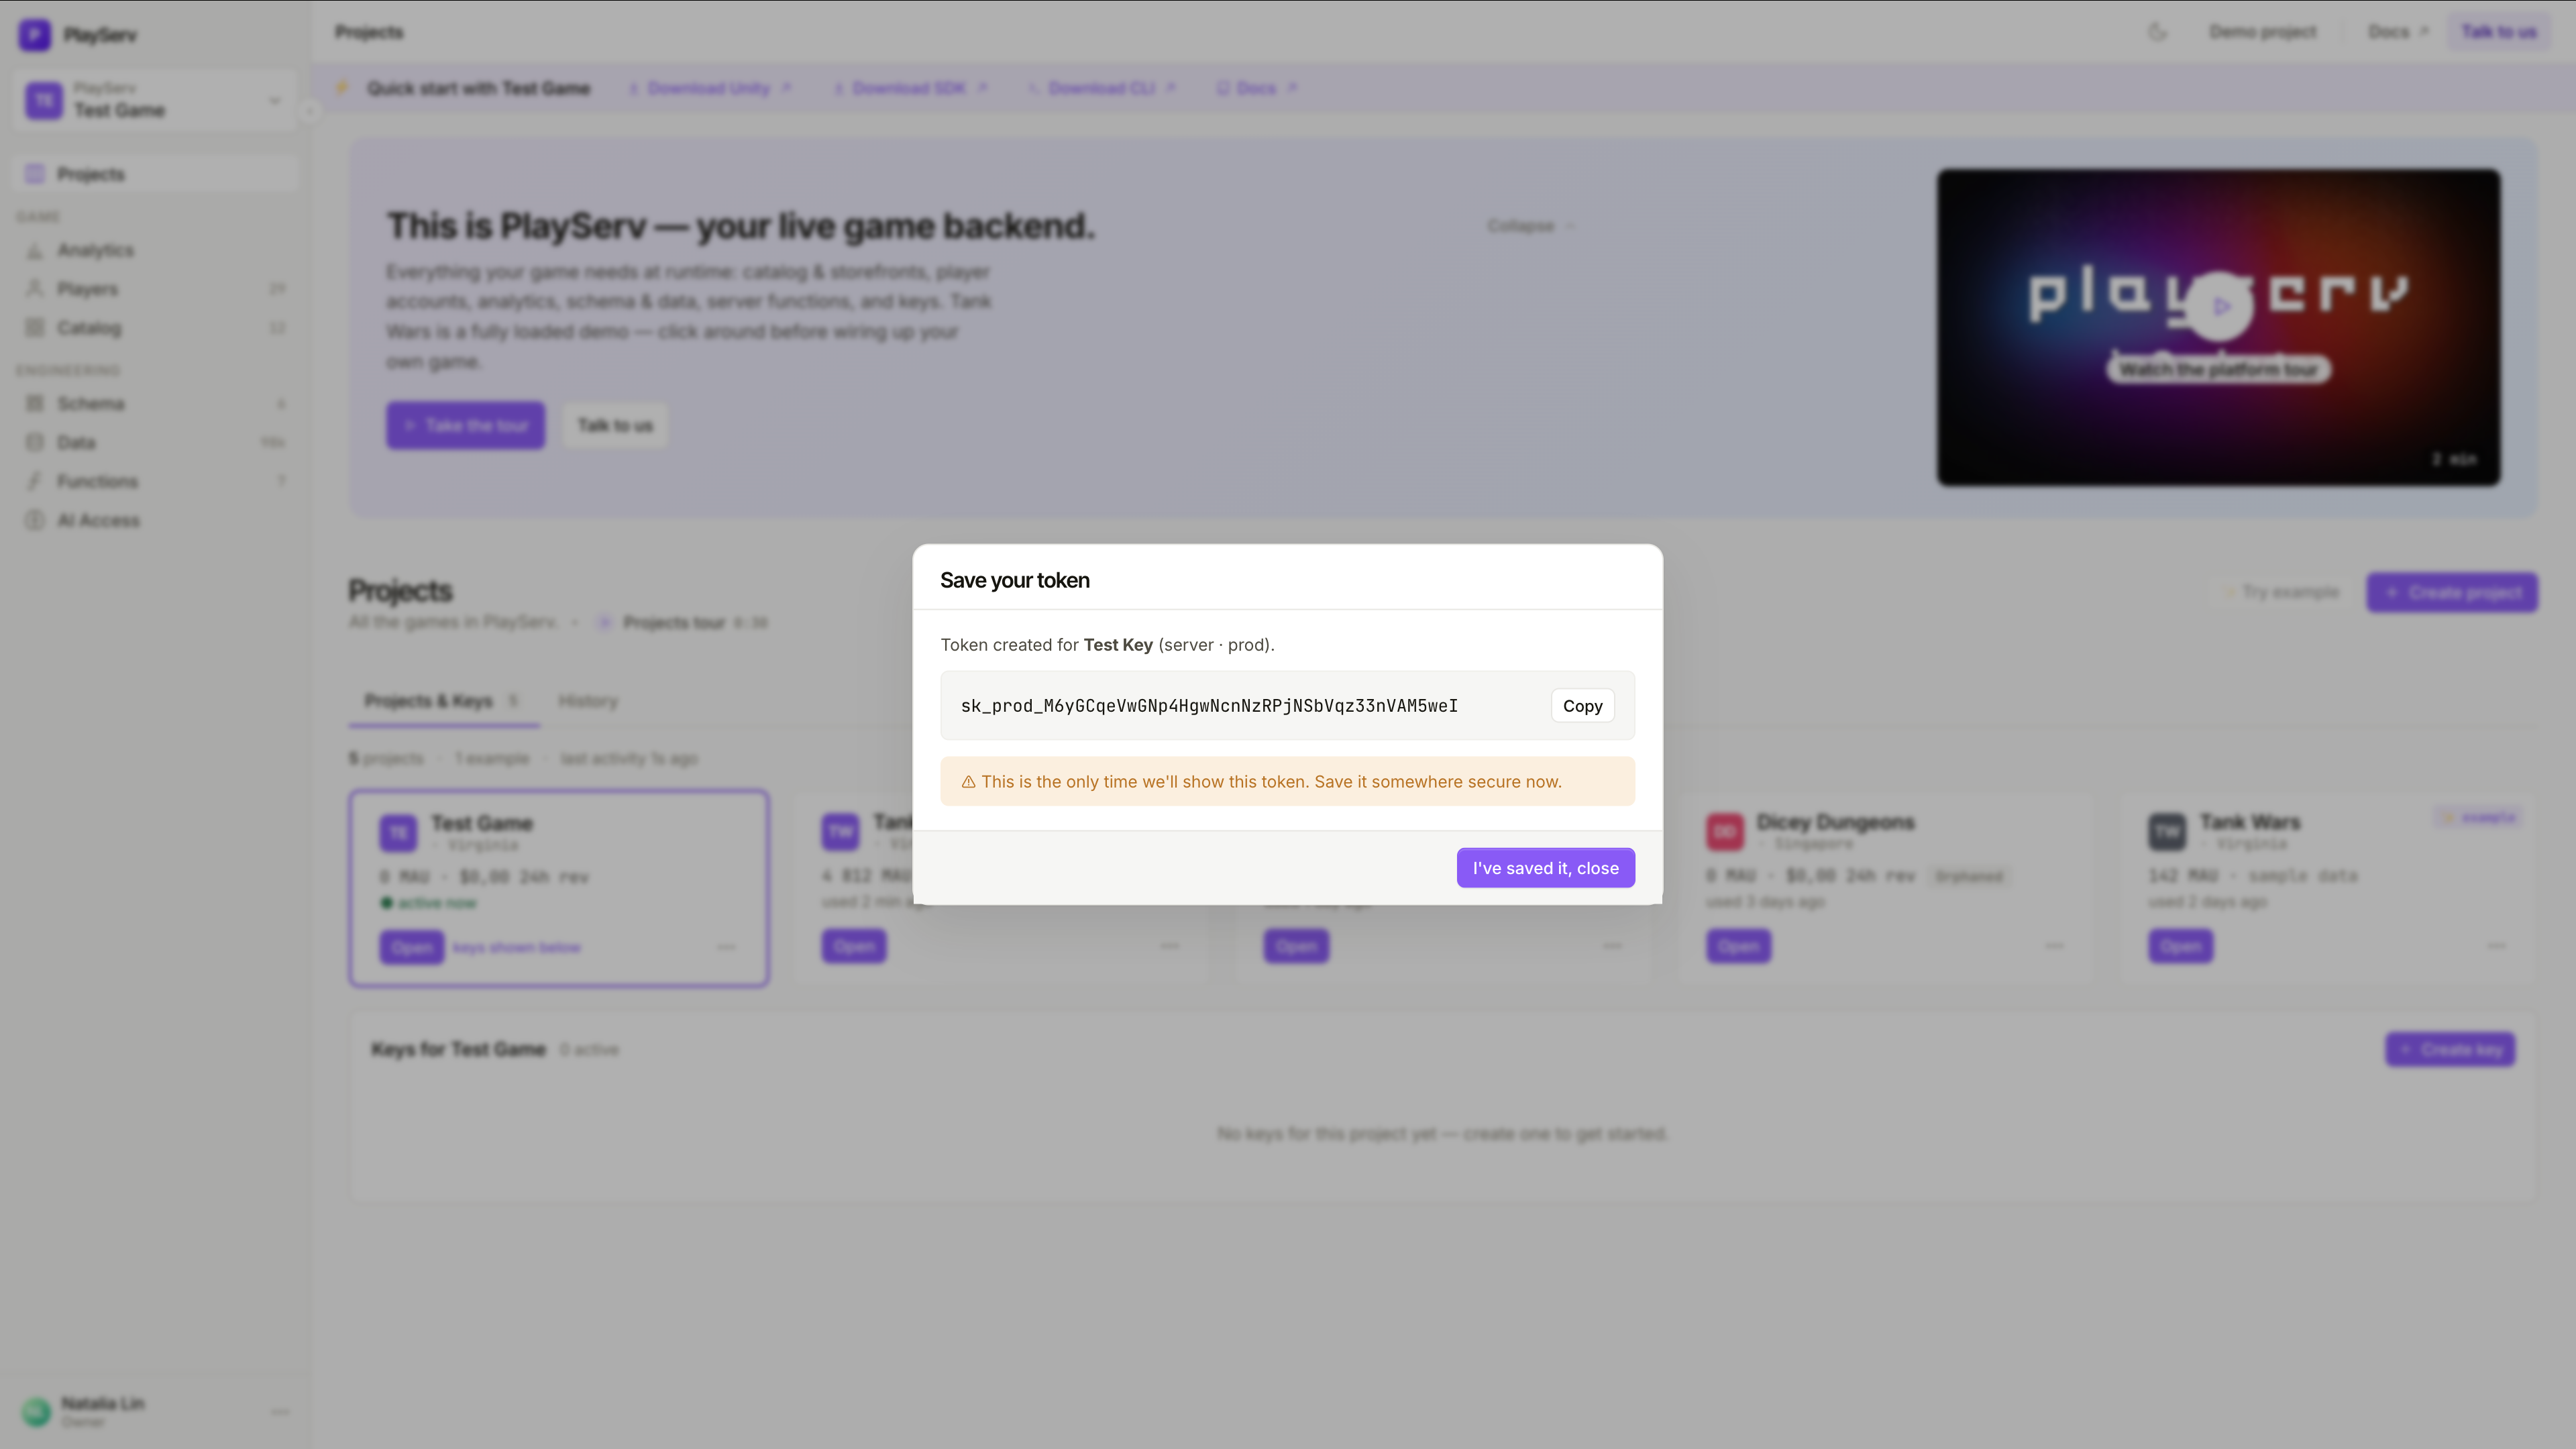
Se você não a salvou na criação, gere uma nova em API Key Management. Depois de fechado, o token não pode ser recuperado.
Informe a key nas Test Tools
Cole a sua Public SDK key no campo Public SDK key, no topo da página Test Tools.
A key já carrega o Project e o Environment — não é preciso informar um ID de Project à parte. A ferramenta chama GET /api/v1/auth/providers e ativa os cards de todos os provedores que estiverem habilitados e configurados no seu Project.
Rode o fluxo de autenticação
Clique no card do provedor que você quer testar. Cada card conduz o fluxo de login inteiro, de ponta a ponta.
Google SSO abre a tela de consentimento do Google → callback → retorna player_id e session_token.
Apple Sign-in abre o popup do Apple JS SDK → /apple/verify → retorna player_id e session_token.
Epic Online Services conduz o /start da Epic → callback → retorna player_id e session_token.
Verifique o resultado
Depois de um login bem-sucedido, a ferramenta exibe o player_id e o session_token emitidos. Essas são credenciais reais — a conta de Player é criada no seu Project se ainda não existia.
Nota
O SSO do Facebook aparece nas Test Tools como Coming Soon — o ambiente de teste ainda não está disponível para esse provedor.
Vinculando e mesclando contas
Um mesmo Player pode ter vários provedores vinculados a uma conta — por exemplo um guest que depois entra com Google, ou um Player que adiciona Steam ao lado da Epic. Cada provedor que um Player conecta aparece no perfil dele em Linked accounts, onde um operador também pode fazer Unlink.
Duas regras mantêm a vinculação sem ambiguidade:
- Uma conta por provedor. Um Player não pode vincular uma segunda conta do mesmo provedor — a tentativa é recusada (
provider_already_linked) até que a existente seja desvinculada. Desvincular um provedor que não está vinculado é, do mesmo modo, uma recusa sem efeito (provider_not_linked). - A mesclagem resolve colisões explicitamente. Quando duas contas existentes precisam virar uma (um Player que entrou separadamente com dois provedores), a plataforma as mescla em vez de escolher uma vencedora em silêncio. Provedores conflitantes entre as duas contas aparecem como
merge_provider_conflict, e uma mesclagem que colidiria em um campo reservado aparece comoreserved_field_on_player_merge— de modo que uma mesclagem nunca descarta dados às escondidas.
Nota
Para dados owned, uma mesclagem segue a política on_player_merge de cada Entity, e excluir um Player segue a política on_player_delete — veja Schema Object Reference → Configurações de Entity.
Habilitando e desabilitando provedores
Cada provedor tem um toggle do lado direito da sua linha. Provedores são habilitados ou desabilitados de forma independente.
- Desligar um provedor faz com que ele pare imediatamente de aceitar logins. Players que antes se autenticavam por ele não conseguirão entrar de novo até que seja reabilitado.
- Ligar um provedor o torna disponível como método de login assim que as credenciais forem válidas e a conexão estiver verificada.
Em breve
Os provedores a seguir estão listados na aba SSO & Auth, mas ainda não estão disponíveis:
PlayServ Webhook (nativo do PlayServ) — o seu servidor de auth chama o PlayServ. Use quando você já tem a sua própria UI de login e quer delegar a emissão de tokens ao PlayServ.
PlayServ Auth Token (nativo do PlayServ) — o SDK passa um token assinado. Use quando você emite JWTs no servidor e os passa direto para o SDK.
Próximos passos
- User Login & Authentication — como o SDK consome o
UserTokendepois que um Player entra por um provedor - API Key Management — credenciais no nível do Project usadas pelo próprio SDK, separadas dos provedores de auth do Player
Atualizado em 16 de jul. de 2026